-
 COMODO Creating trust online with flexible & affordable options⭐⭐⭐
 RapidSSL The fastest solution to encrypt & secure your domains⭐⭐⭐
 AlphaSSL is a worldwide industry with the lowest possible pricing highly trusted⭐⭐⭐
 GoGetSSL is a SSL Trust Solution, leading certificate authorities more than 10 year⭐⭐⭐
 GeoTrust Global leader providing cost-effective SSL solutionss⭐⭐⭐⭐
 Thawte Premium protection from a trusted certificate authority & code signing⭐⭐⭐⭐
 Sectigo is a premium Secure your website and increase consumer trust.⭐⭐⭐⭐
 DigiCert secure unlimited servers strongest encryption and highest authentication.⭐⭐⭐⭐⭐
 GlobalSign WebTrust-certified certificate authority (CAs) and provider of Identity Services.⭐⭐⭐⭐⭐
 Entrust provides proactive solutions, identities, payments, data protection⭐⭐⭐⭐⭐
 Symantec #1 most trusted digital certificate brand worldwide⭐⭐⭐⭐⭐
 Godaddy premium certificates help increase user confidence by showing you’ve secured⭐⭐⭐
 PositiveSSL secure your site from the world’s largest commercial certificate authority⭐⭐⭐เลือก SSL ยี่ห้อใดดี ?SSL เจ้าไหนดี ? ที่นี่มีคำตอบ ตาราง เปรียบเทียบ ผู้ออกใบรับรอง SSL Certificate ของแต่ละยี่ห้อ แบบละเอียด


DigiCert X9 PKI for TLS, EKU:Client Authentication ราคาถูก ใบรับรองความปลอดภัย SSL Certificate, HTTPS รองรับ Browser 99.9%
X9 PKI คืออะไร และเหตุใดจึงมีความสำคัญ?
DigiCert X9 PKI เป็นโครงสร้างพื้นฐานกุญแจสาธารณะ (Public Key Infrastructure: PKI) ที่ออกแบบมาโดยเฉพาะ เพื่อรองรับการทำงานร่วมกันระหว่างระบบ (Interoperability) และเพิ่มความยืดหยุ่นให้กับแอปพลิเคชันที่ไม่ใช่เว็บเบราว์เซอร์ เช่น API Gateway, VPN, WIFI หรือ การใช้เพื่อยืนยันในการเชื่อมต่อกันระหว่างโครงข่าย, เว็บไซตฺ์, โปรแกรม เป็นต้น
ใบรับรองอิเล็กทรอนิกส์ X9 PKI สามารถนำไปใช้ยืนยันตัวตนในการเข้าระบบด้วย EKU: Client Autentication แทนใบรับรอง SSL Certificate แบบเดิม
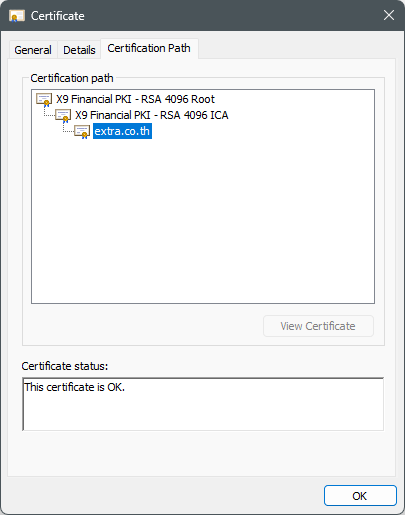
เนื่องจาก X9 PKI ใช้รากฐานความเชื่อถือร่วมกัน (Common Root of Trust) จึงสามารถสร้างความเชื่อถือระหว่างระบบได้อย่างราบรื่น เช่น ระหว่างธนาคารกับเครือข่าย ATM, VPN, WIFI หรือการเชื่อมต่อและยืนยันตัวตนระหว่างผู้ให้บริการ และ ผู้รับบริการ, พร้อมทั้งช่วยลดความเสี่ยงจากการหยุดชะงักของระบบโดยไม่จำเป็น
X9 PKI ได้รับการพัฒนาขึ้นเพื่อตอบสนองความต้องการของอุตสาหกรรมบริการทางการเงินโดยเฉพาะ ที่ได้รับความน่าเชื่อถือระหว่างกัน และ สามารถนำไปใช้งานได้กับทุกอุตสาหกรรม
X9 PKI ถูกออกแบบมาเพื่อรองรับการใช้งานประเภทใด?
X9 PKI ถูกออกแบบมาเพื่อรองรับการยืนยันตัวตนผ่าน TLS (TLS Authentication) สำหรับการใช้งานที่ไม่ผ่านเว็บเบราว์เซอร์ (Non-browser TLS Authentication)
คือรองรับ Server Authentication และ Client Authentication แทนใบรับรอง SSL Certificate แบบเดิม ที่ยกเลิก EKU:Client Authentication ไปในปัจจุบัน
กรณีการใช้งานคือ การยืนยันตัวตนในการเชื่อมต่อ TLS (Mutual TLS หรือ mTLS) ระหว่างระบบที่ให้บริการกับผู้รับบริการที่เชื่อมต่อระบบใช้งานระหว่างกัน และใช้ใบรับรองอิเล็กทรอนิกส์ในการยืนยันตัวตน โดยการใช้งานเหล่านี้มักต้องอาศัยฟังก์ชันการยืนยันตัวตนฝั่งไคลเอนต์ (Client Authentication) ซึ่ง Google ได้ยกเลิกการรองรับ Client Authentication ผ่าน SSL Certificate ที่ใช้งานแบบดั้งเดิม
ประโยชน์หลักของการใช้ X9 PKI มีอะไรบ้าง?
X9 PKI เป็นโครงสร้างพื้นฐานกุญแจสาธารณะที่พัฒนาตามมาตรฐานสากล (Standards-based Infrastructure) เพื่อรองรับความมั่นคงปลอดภัย การยืนยันตัวตน และการทำงานร่วมกันระหว่างองค์กร (Interoperability) โดยเฉพาะอุตสาหกรรมการเงินและหน่วยงานที่อยู่ภายใต้ข้อกำหนดด้านกฎระเบียบอย่างเข้มงวด
ประโยชน์หลักของ X9 PKI
-
อิสระจากนโยบายเว็บเบราว์เซอร์ (Independence from Browser-Controlled Trust Models): ไม่ขึ้นอยู่กับนโยบายความเชื่อถือของผู้ให้บริการเว็บเบราว์เซอร์
-
รองรับการทำงานร่วมกัน (Interoperability Across Ecosystems): สามารถเชื่อมต่อและยืนยันตัวตนระหว่างองค์กรและระบบที่แตกต่างกันได้อย่างปลอดภัย
-
รองรับการเข้ารหัสยุคใหม่ (Support for Classical and Post-Quantum Cryptography: PQC): รองรับทั้งเทคโนโลยีการเข้ารหัสแบบดั้งเดิมและการเข้ารหัสยุคหลังควอนตัม
-
รองรับการขยายระบบ (Scalability with Cross-Certification Capabilities): สามารถขยายโครงสร้างความเชื่อถือและเชื่อมโยงระหว่าง CA ผ่าน Cross-Certification
-
สอดคล้องกับกฎระเบียบและนโยบายองค์กร (Policy and Regulatory Compliance): สามารถกำหนดนโยบายและบริหารจัดการใบรับรองให้สอดคล้องกับมาตรฐานความปลอดภัยและข้อกำหนดของแต่ละองค์กร
เมื่อใดควรเลือกใช้ใบรับรอง X9 PKI?
- หากแอปพลิเคชันของคุณไม่มีความจำเป็นต้องสื่อสารออกนอกเครือข่าย การใช้ระบบ PKI ภายในองค์กร (Private CA) อาจเป็นทางเลือกที่เหมาะสมที่สุด
โดยการเชื่อมต่อและยืนยันด้วยใบรับรองอิเล็กทรอนิกส์ที่ยังความน่าเชื่อถือในระดับสาธารณะด้วยกัน เช่น API ที่เปิดให้พันธมิตรภายนอกสามารถเข้าถึงได้, VPN, WIFI, เป็นต้น
X9 PKI แตกต่างจาก Self-Signed Certificate อย่างไร?
X9 PKI เป็นโครงสร้างพื้นฐานใบรับรองดิจิทัลภายใต้กรอบมาตรฐานของ ASC X9 (Accredited Standards Committee X9) ซึ่งได้รับการรับรองจาก ANSI ออกแบบมาเพื่อรองรับการยืนยันตัวตนและการสื่อสารอย่างปลอดภัยระหว่างองค์กร โดยเฉพาะธนาคาร สถาบันการเงิน และหน่วยงานขนาดใหญ่
จุดเด่นของ X9 PKI
-
Trusted CA: ออกใบรับรองโดย CA ที่ได้รับความเชื่อถือภายใต้นโยบายที่กำหนด
-
International Standards: รองรับมาตรฐานและการทำงานร่วมกันระหว่างองค์กร
-
Trusted Root CA: ใช้โครงสร้าง Root CA เพื่อสร้างความเชื่อถือร่วมกัน
-
Strict Validation: มีกระบวนการตรวจสอบตัวตนและอนุมัติใบรับรองอย่างเข้มงวด
-
Secure Connectivity: รองรับการเชื่อมต่อที่ปลอดภัยระหว่างธนาคาร สถาบันการเงิน และคู่ค้าผ่าน mTLS
-
Certificate Security: ลดความเสี่ยงจากใบรับรองปลอมและการแอบอ้างตัวตน
-
Controlled Issuance: ควบคุมการออกใบรับรอง ป้องกันการสร้างใบรับรองที่ได้รับความเชื่อถือโดยไม่ได้รับอนุญาต
สรุป: Self-Signed Certificate เหมาะกับระบบที่บริหารความเชื่อถือกันเองภายในองค์กร ส่วน X9 PKI เหมาะสำหรับการเชื่อมต่อระหว่างองค์กรที่ต้องการมาตรฐาน ความน่าเชื่อถือ และการตรวจสอบตัวตนที่เข้มงวด
ความร่วมมือและบทบาทด้านมาตรฐานของ X9
- X9 มีความร่วมมือกับองค์กร หน่วยงาน และสถาบันการศึกษาหลายแห่งที่เกี่ยวข้องกับอุตสาหกรรมบริการทางการเงิน เพื่อร่วมกันพัฒนาและส่งเสริมมาตรฐานด้านการเงินของสหรัฐอเมริกา
- X9 ได้รับการรับรองจาก สถาบันมาตรฐานแห่งชาติสหรัฐอเมริกา (ANSI) ให้เป็นองค์กรพัฒนามาตรฐานสำหรับอุตสาหกรรมบริการทางการเงินของสหรัฐฯ โดยมีคณะอนุกรรมการ 5 ชุด รับผิดชอบการพัฒนาและดูแลมาตรฐานรวม 130 ฉบับ
- นอกจากนี้ X9 ยังทำหน้าที่เป็นตัวแทนของสหรัฐอเมริกาในคณะกรรมการด้านเทคนิคของ องค์การระหว่างประเทศว่าด้วยการมาตรฐาน (ISO) จำนวน 2 คณะ ได้แก่ ISO/TC 68 และ ISO/TC 321 รวมถึงคณะอนุกรรมการภายใต้ ISO/TC 68 ได้แก่ SC 2, SC 8 และ SC 9 โดยมีบทบาทสำคัญในการสนับสนุนและส่งเสริมมาตรฐานทางการเงินระดับสากล รวมถึง ISO 20022 ซึ่งเป็นมาตรฐานการแลกเปลี่ยนข้อมูลทางการเงินระหว่างองค์กรทั่วโลก
X9 PKI certificate is a dedicated public key infrastructure designed to provide interoperability and flexibility for non-web browsers. It was developed in collaboration with the finance standards body, ASC X9, and operates independently of the CA/B Forum and browser root programs.
Client Authentication Certificates
The Chrome Root Store recently announced that it will no longer trust public TLS certificates containing the client authentication extended key usage (EKU), impacting organizations relying on these certificates for host-to-host communications like mutual TLS (mTLS), APIs and other non-browser use cases. X9 PKI for TLS is a ready solution for organizations impacted by this change. X9 PKI delivers high assurance certificates with the convenience of a common root of trust.คุณสมบัติ / Certificate Specification
| ผู้ออกใบรับรอง SSL Brand
|
|
|---|---|
| ชื่อใบรับรอง SSL Product Name
|
DigiCert X9 PKI for TLS, EKU:Client Authentication |
| สโคปความปลอดภัย Domain Secured
|
สำหรับโดเมนหลัก (Single Domain) และ โดเมนอื่นๆ (and Multiple Domains) |
| ประเภทการตรวจสอบ Validation
|
ตรวจสอบความถูกต้องขององค์กร Organization Validation SSL (OV) |
| เอกสารเพิ่มเติม Paper Work
|
ต้องการเอกสารรับรองเพิ่มเติม Required |
| ระยะเวลาออกใบรับรอง Issuance Time
|
1-7 Days |
| ประกันจากผู้ออกใบรับรอง CA Warranty
|
USD $1,250,000 |
| การประกันภัย Assurance
|
สูงมาก Highest |
| ความเข้ากันได้กับเบราเซอร์ Browser compatibility
|
99.9% all desktop and mobile browsers |
| รองรับมือถือ Mobile support
|
100% Mobile & Smartphone support |
| รับประกันการคืนเงิน Refund & Money Back Guarantee
|
28 Days
ไม่รวมการซื้อส่วนเพิ่มเติม SANs , Domain Addition |
| Reissue |
Unlimited สำหรับชื่อโดเมนเดิม หรือ ภายใน 7 วัน สำหรับการเปลี่ยนชื่อโดเมน |
| Server Licenses | Unlimited Server Licenses |
| WWW and NON-WWW support |  |
| SSL Encryption | 256 bit encryption |
| Key Length | 2048 bit ขึ้นไป |
| SHA2 Compatible | |
| Google Ranking boost | |
| แสดงชื่อองค์กรเป็นสีเขียวที่ URL Green Address Bar
|

|
| รองรับหลายโดเมน SAN Support
|
|
| ตรวจสอบมัลแวร์ Malware Scan
|
|
| ช่วยตรวจสอบช่องโหว่ Vulnerability Assessment or Security Scanner
|
|
| แถมฟรีเครื่องหมายรับรอง Trust Site Seal
|
Static |
| เครื่องหมายรับรองโดย Symantec Seal in Search
|
|
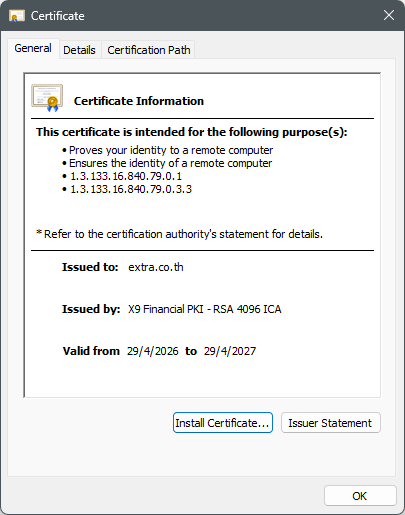
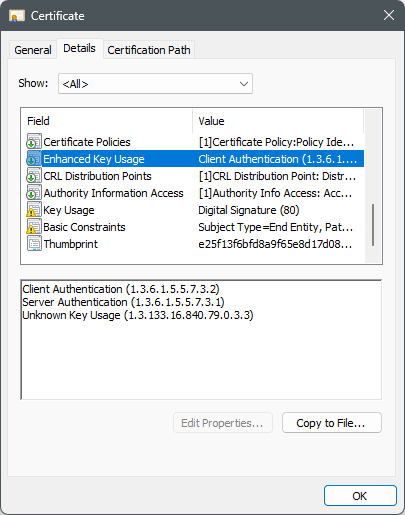
Enhanced Key usage (EKU)
- Client Authentication (1.3.6.1.5.5.7.3.2)
- Server Authentication (1.3.6.1.5.5.7.3.1)
- Unknown Key Usage (1.3.133.16.840.79.0.3.3)